
- PS5 recibe una actualización en pleno revuelo por el jailbreak y GTA VI
- Desbloquea tu PS5 y PS5 Pro para ejecutar juegos de Switch y PS2 con el último jailbreak
La Inteligencia Artificial no solo sirve para crear textos, imágenes y vídeos. En las últimas semanas hemos visto como se ha convertido en una excelente herramienta para detectar todo tipo de vulnerabilidades en cualquier sistema operativo. En consolas, la primera en caer fue la PS5. Ahora le ha tocado el turno a la Nintendo Switch 2 que ya cuenta con su primer jailbreak basado exclusivamente en software.
En resumen
- El investigador de seguridad Sammy Hajhamid, conocido como Pepsipu, ha publicado ns2jb, el primer jailbreak basado en software para Nintendo Switch 2, compatible con el firmware 23.0.1.
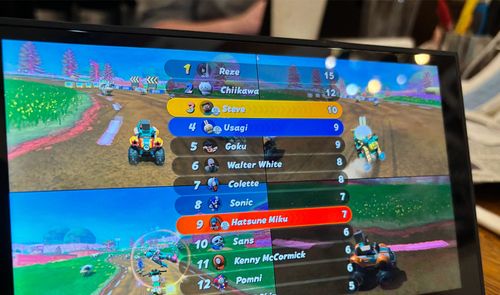
- Pepsipu ha modificado el juego Mario Kart World para introducir personajes ajenos como Peter Griffin, Hatsune Miku y Cinnamoroll, demostrando ejecución de código nativo.
- El exploit ns2jb requiere activarse tras cada arranque, no ofrece acceso completo al kernel ni instala un firmware personalizado permanente en la consola.
El investigador de seguridad Sammy Hajhamid, conocido como Pepsipu, ha publicado los detalles de ns2jb, un exploit que permite ejecutar código nativo en determinados módulos del sistema y abre nuevas posibilidades para instalar software no oficial (homebrew), modificar juegos y analizar el funcionamiento interno de la consola.
Según Pepsipu, la herramienta es compatible con el firmware 23.0.1 y no requiere instalar un chip como Mig-Switch ni realizar modificaciones físicas en la consola. Sin embargo, todavía tiene limitaciones importantes: necesita un proceso de activación tras cada arranque, no proporciona acceso completo al kernel y no instala un firmware personalizado permanente.
La Nintendo Switch 2 ya puede ejecutar código y modificar juegos
Pepsipu ha conseguido modificar Mario Kart World para introducir personajes que no forman parte de su contenido original, como Peter Griffin, Hatsune Miku y Cinnamoroll.
El avance es importante porque demuestra que el exploit no se limita a una prueba teórica: permite ejecutar código nativo y alterar el funcionamiento de un título comercial. Esto abre la puerta a futuros mods, herramientas de investigación y a programas desarrollados por la comunidad que no cuentan necesariamente con el respaldo oficial de Nintendo.
pepsipu@pepsipui jailbroke the nintendo switch 2so i modded cinnamoroll, peter griffin, hatsune miku, and more into Mario Kart World, a switch 2 exclusive
now watch my friends and i get cooked by bots
learn more and get the exploit https://t.co/ykjgyfrFRp https://t.co/BOcFhejRz1
22 de octubre, 2026 • 05:59
10.3K
656

También permite investigar los juegos, acceder a información del sistema y realizar copias de partidas guardadas. El acceso a determinados componentes internos puede ayudar a los investigadores a comprender mejor el hardware y el software de la consola, algo especialmente interesante para estudiar tecnologías como la implementación de DLSS de Nintendo Switch 2.
Eso sí, conviene no confundir este avance con la posibilidad de ejecutar cualquier juego de Nintendo Switch 2 en un PC. El jailbreak puede facilitar la investigación necesaria para desarrollar futuros emuladores, pero no significa que ya exista un emulador funcional ni que la emulación de la consola esté cerca de ser una realidad.
Cómo funciona ns2jb y cuáles son sus limitaciones
El exploit combina varias vulnerabilidades para superar las protecciones de seguridad de Nintendo Switch 2. Una de las claves es SmileBASIC, un juego de la Nintendo Switch original que también puede ejecutarse en la nueva consola mediante retrocompatibilidad, por lo que no tardará mucho en desaparecer la eShop.
El investigador encontró un fallo en el tratamiento de los elementos de sus matrices de datos que provoca un desbordamiento de enteros de 32 bits. Este error permite manipular la memoria fuera de los límites previstos y sirve como punto de partida para avanzar hacia la ejecución de código.
Posteriormente, el ataque aprovecha otra vulnerabilidad en el módulo del sistema encargado de gestionar el sistema de archivos. Un desbordamiento de búfer permite obtener capacidades de lectura y escritura de memoria que facilitan el acceso a componentes internos y la ejecución de código con los permisos de determinados módulos.